WPA3とは?最新のWi-Fiセキュリティ規格を解説
個人情報やログイン認証情報、ブラウジング習慣には、それぞれ市場価値があります。そのため、セキュリティの弱いWi-Fiネットワークへの侵入を狙う攻撃者にとって、データを盗み出すことは利益につながる行為になっています。
幸い、データを守る方法はあります。たとえば、Wi-Fi Protected Access 3(WPA3)です。WPA3はデバイスとルーターの通信を保護するとともに、従来のWi-Fiセキュリティ規格にあった、攻撃者に悪用されてきた弱点を改善しています。
この記事では、WPA3の仕組みや主な機能とモード、従来のWi-Fiセキュリティ規格との違いなど、WPA3について詳しく解説します。また、互換性のあるデバイスで使用できるよう、ルーターでWPA3を有効にする手順もご紹介します。
目次
WPA3クイックガイドWPA3セキュリティ規格とは?
ネットワークセキュリティの歴史:Wi-Fiセキュリティの種類
WPA3の特徴
WPA3の接続方式
WPA3のメリットとデメリット
WPA2とWPA3、その他のWi-Fiセキュリティ規格の違いは?
ルーターでWPA3を有効にする方法
よくある質問
WPA3クイックガイド
- WPA3は、最新のWi-Fiセキュリティ規格です。 2018年にWPA2に代わって登場し、長年指摘されてきた暗号化の弱点を改善しました。
- SAEとAESを採用し、通信セッションごとに固有の暗号化キーを使用します。
- WPA3には3つのモードがあります。 家庭用ネットワーク向けの「Personal」、組織向けの「Enterprise」、公共のWi-Fiスポット向けの「Enhanced Open」です。
- 総当たり攻撃や辞書攻撃への耐性、過去に傍受された通信に対する前方秘匿性、公共のWi-Fiスポットでの通信の暗号化、IoTデバイスをより簡単に接続できる仕組みを備えています。
- 主なデメリットとしては、Dragonbloodの脆弱性、WPA2/WPA3移行モードでのダウングレード攻撃のリスク、2018年以前に発売された多くのハードウェアとの互換性の低さなどが挙げられます。
WPA3セキュリティ規格とは?
WPA3は、Wi-Fi Allianceが策定した最新のWi-Fiセキュリティ規格です。認証と鍵交換には安全なSAE(Simultaneous Authentication of Equals)を使用し、無線通信の保護には、CCMPなどのAESベースの暗号化方式を採用しています。
つまり、WPA3とは、ルーターとデバイスがネットワークに接続する正当な機器であることを確認し、両者の間を行き交うデータを第三者に読み取られないよう暗号化するためのルールです。
この規格は、パスワードを推測して不正にアクセスしようとする攻撃に対する強力な保護機能に加え、たとえ後からパスワードが知られてしまった場合でも、過去の通信を安全に保つ暗号化機能を備えています。さらに、前方秘匿性(Perfect Forward Secrecy)や、デバイスの接続設定を簡単にする機能も追加されています。最新のハードウェアでは、パフォーマンスへの影響もほとんどありません。
WPA3には3つのモードがあり、それぞれ異なる用途に対応しています。WPA3-Personalは家庭用ネットワーク向け、WPA3-Enterpriseは企業やその他の組織向けです。一方、Enhanced Openは、ネットワークセキュリティキーを必要としない公共のWi-Fiネットワークで通信を暗号化します。
ネットワークセキュリティの歴史:Wi-Fiセキュリティの種類
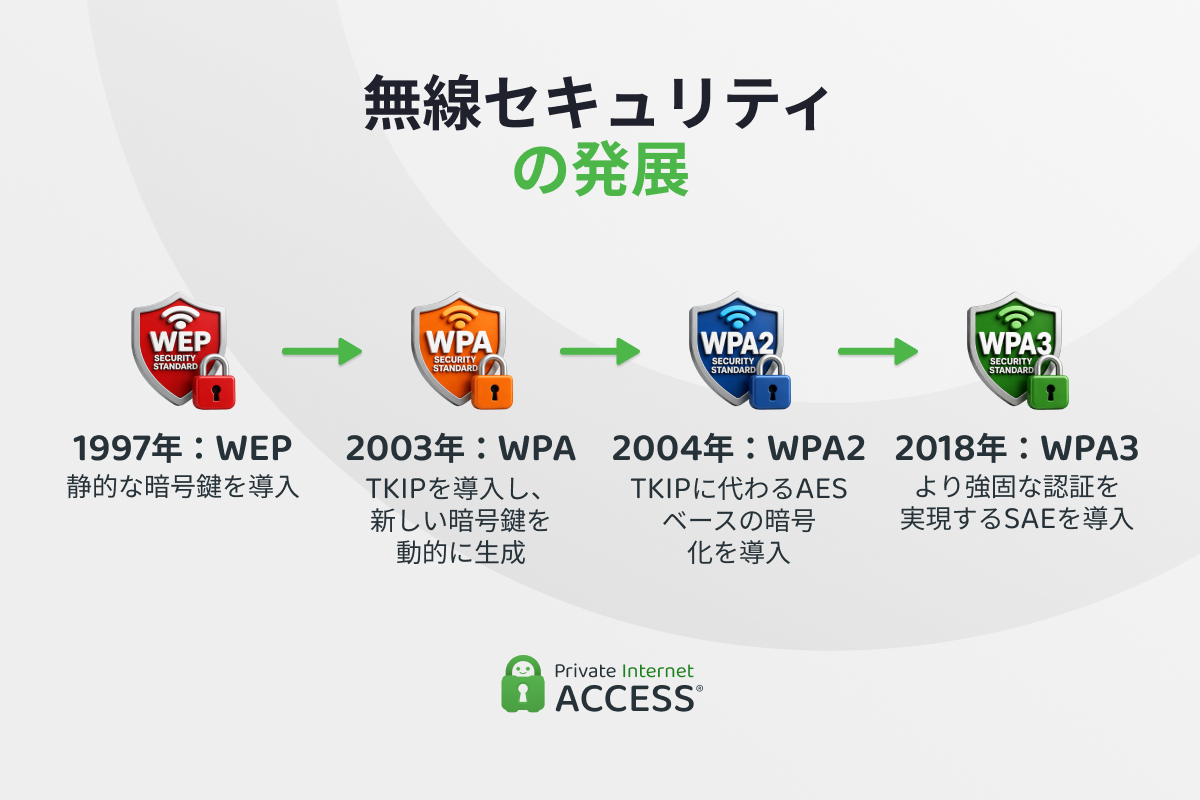
無線セキュリティは1990年代後半から4つの世代を経ており、それぞれが前の世代の問題や弱点に対応する形で進化してきました。
WEP(Wired Equivalent Privacy)は1997年に、IEEE 802.11無線規格の一部として登場しました。ネットワーク上のすべてのデバイスで共有する静的な暗号化キーを使用していたため、通信データを一定量傍受するだけで攻撃者がキーを復元できるという設計上の欠陥がありました。
2003年、Wi-Fi AllianceはWPA(Wi-Fi Protected Access)を導入することで対応しました。WPAはデータパケットごとに新しい暗号鍵を生成するTKIP(Temporal Key Integrity Protocol)を採用しましたが、TKIPは依然としてWEPの基盤となる暗号方式を使用していたため、あくまでも暫定的な措置として位置づけられていました。
2004年にはWPA2がIEEE 802.11iの完全な規格を実装し、TKIPに代わって、AESベースの暗号化プロトコルであるCCMPを採用しました。WPA2は14年間にわたって主流の規格として使われ続け、2018年にWi-Fi AllianceがWPA3を導入するまでその地位を保ちました。
WPA3の特徴
WPA3は、複数の機能が連携してデバイスの認証方法やデータの暗号化、新しい機器を安全にネットワークへ接続するための仕組みを支えていて、これまでで最も安全性の高いWi-Fiセキュリティ規格となっています。
WPA3の暗号化と認証
WPA3における認証は、Dragonflyハンドシェイクとも呼ばれるパスワード認証型の鍵交換方式「SAE」を中心に構築されています。この鍵交換は2つのフェーズで構成されており、パスワードそのものを一切やり取りすることなく、通信に参加する双方のデバイスが正当な接続相手であることを確認できます。
まず、コミットフェーズでは、デバイスとルーターが、ネットワークのパスワードや乱数をもとに計算した値を互いに送ります。続く確認フェーズでは、双方が同じ計算結果を得たことを確認します。
パスワードを含むデータが送信されることはないため、パスワードが正しいかどうかを確かめるには、実際にネットワークへ接続して、ルーターとの一連の認証処理を完了させる必要があります。
パスワードを1つ試すたびに、ルーターとの実際の認証処理が必要になります。また、ルーター側では認証の失敗が繰り返されると、それを検知して試行の頻度を制限できます。そのため、自動化されたパスワード推測攻撃には時間がかかり、攻撃も発見されやすく、阻止することも容易になります。これにより、短いパスワードやよく使われるパスワードでも、自動化されたパスワード解析による攻撃からある程度守ることができます。
また、ハンドシェイクでは、セッションごとに新しい暗号鍵を生成します。これが、WPA3で完全前方秘匿性(PFS)が実現される理由の一つです。双方で暗号鍵が確立されると、データはAESによって暗号化され、通信中も安全に保護されます。
完全前方秘匿性(PFS)
PFSと略される完全前方秘匿性は、デバイスとルーターの間で確立されるセッションごとに、一時的な暗号鍵を使って保護する仕組みです。この鍵はSAEによる鍵交換の際に生成され、セッションが終了すると破棄されます。
PFSによって過去の通信データも保護されるため、サイバー犯罪者などの第三者が、後からパスワードを入手したとしても、それを使って過去に傍受・記録しておいた通信を復号することはできません。WPA3では、各セッションで使われた暗号鍵は破棄されるため、記録された過去の通信を読み取ることはできません。
セキュリティプロトコル
Wi-Fiのセキュリティは通常、128ビット、192ビット、256ビットといったビット数で表されます。これは暗号鍵の長さを示すもので、数値が大きいほど鍵を推測するのが難しくなります。
WPA3には、セキュリティの強度が異なる2つのモードがあります。WPA3-Personalでは128ビットのセキュリティが使われ、家庭での日常的なインターネット利用には十分な強度です。一方、WPA3-Enterpriseでは、さらに強度の高い192ビットのセキュリティを利用できます。
Enterpriseモードでは、暗号鍵の長さは256ビットに達します。通信中にデータが改ざんされていないことを確認するハッシュ関数は、384ビットの結果を生成します。システム全体のセキュリティ強度は最も弱い部分によって決まるため、システムを構成する各要素には、192ビットの目標値を上回る強度が必要です。
さらにWPA3-Enterpriseは、アクセスを許可する前に、802.1X認証フレームワークを使って、専用の認証サーバーでユーザーごとの認証情報を確認します。そのうえで、サーバー証明書検証(SCV)によって接続先のネットワークが正規のものであることを確認してから、認証情報が送信されます。
デバイスプロビジョニングプロトコル(DPP)
スマートホーム機器などのIoTデバイスが登場したことで、従来の規格が作られた当時には想定されていなかった新たな問題が生じています。それは、画面もキーボードも備えていないセンサーやスマートプラグ、カメラなどの機器に、どうやってWi-Fiのパスワードを入力するのかということです。
この問題に対応するのが、WPA3のデバイスプロビジョニングプロトコル(DPP)です。DPPを使えば、デバイスの公開暗号鍵が含まれたQRコードをスキャンするだけで、そのデバイスをネットワークに追加できます。これにより、認証情報を手入力したり、そのまま送信したりすることなく、暗号技術を使って安全にやり取りできます。
Wi-Fi AllianceがDPPを「Wi-Fi Easy Connect」と呼んでいるように、この仕組みは、以前のWPAで使われていた、より古く脆弱なPIN方式の「Wi-Fi Protected Setup(WPS)」に代わるものです。
保護された管理フレーム(PMF)
管理フレームとは、Wi-Fiネットワークが接続を管理するために使うメッセージで、デバイスがネットワークに接続するときや、ローミングするとき、切断するときなどにそのタイミングを知らせる役割があります。
従来の規格では、こうしたメッセージは初期設定では保護されていませんでした。そのため、攻撃者は偽の切断メッセージを送ってデバイスをネットワークから切断させ、再接続したところで通信データを盗み取ることができました。
保護された管理フレーム(PMF)は、こうしたメッセージを暗号技術によって保護する仕組みです。これにより、デバイスは、受け取ったメッセージが本当に自分のネットワークから送られたものかどうかを確認できます。偽造されたメッセージは正当なものと認められず無視されます。そのため、攻撃者が偽の切断メッセージを送っても、デバイスが切断されることはありません。
WPA3の接続方式
WPA3には、「Personal」、「Enterprise」、「Enhanced Open」という3つの接続方式があります。それぞれ、対象となる利用者と、利用者が正当なユーザーであることをどのように確認するかが異なります。
WPA3 Personalとは?
WPA3 Personalの正式名称はWPA3-SAEで、このモードで使われるSAE鍵交換方式に由来しています。SAEでは、ネットワークのパスワードをもとに、セッションごとに暗号鍵を生成します。
このモードは、1つのパスワードを共有する家庭や小規模オフィスを対象としています。AES-128 CCMP/GCMPによる暗号化を使って通信内容を保護し、盗聴者などの第三者に、やり取りしている情報を読み取られにくくします。
さらに、覚えやすいパスワードを設定できるほか、Wi-Fi Easy Connectによるデバイスの簡単な追加や、固有の暗号鍵をネゴシエーションする機能にも対応しています。これにより、たとえ1台のデバイスが侵害されても、同じネットワーク上にある他のデバイスの通信まで危険にさらされるのを防ぎます。
WPA3 Enterpriseとは?
WPA3-EAPとも呼ばれるWPA3-Enterpriseは、ネットワークに接続する際、ユーザーごとに異なるログイン認証情報を使用します。
このモードでは、Server Certificate Validation(SCV)を使って、認証情報を送信する前に、接続先が正規のネットワークであることをデバイス側で確認できます。これにより、攻撃者が偽のアクセスポイントを使ってログイン情報を盗むのを防ぐことができます。
802.1X認証フレームワークも使われます。専用の認証サーバー(通常はRADIUS)でユーザーのログイン認証情報を確認し、認証が済んでからネットワークへの接続を許可します。
WPA3-Enterpriseには、政府機関や防衛関連企業、銀行など、機密性の高いデータを扱う組織向けに、192ビットのモードも用意されています。 このモードを利用するには、デジタル証明書を使って認証する方式である「EAP-TLS」が必要です。
これらの証明書は、接続相手が正規のユーザーやサーバーであることを確認するために使われます。 ユーザーのデバイスとサーバーがそれぞれ証明書を持ち、接続を確立する前に互いの証明書を確認することで、データ漏えいのリスクを抑えます。
WPA3 Enhanced Openとは?
WPA3 Enhanced Openは、Wi-Fi AllianceがOpportunistic Wireless Encryption(OWE)という方式に付けた独自の名称です。OWEは、Diffie-Hellman鍵交換を使ってデータを暗号化します。WPA2では、パスワードを設定しないオープンネットワークの通信は暗号化されていませんでした。WPA3 Enhanced Openでは、こうしたネットワークでも通信を暗号化できるようになったことが、大きなポイントです。
WPA3 Enhanced Openは、パスワードを設定しない公共のネットワーク向けに作られています。2台のデバイスは、認証情報をネットワーク上に送信することなく、安全に接続を確立できます。
WPA3-Personalと同様に、128ビットの暗号化に対応しており、PMF(保護された管理フレーム)によって通信を保護するとともに、デバイスが正規のものかどうかを確認します。
| 項目 | WPA3 Personal | WPA3 Enterprise | WPA3 Enhanced Open |
| 技術名称 | WPA3-SAE | WPA3-EAP | Opportunistic Wireless Encryption(日和見無線暗号化) |
| 認証方式 | SAEによる共有パスワード | 02.1Xによる個別の認証情報 | なし |
| 暗号化強度 | 128ビット | 128ビット、192ビットにも対応 | 128ビット |
| 主な利用者 | 家庭・小規模オフィス | 企業・政府機関・教育機関 | 公共のWi-Fiスポット |
| 必要なもの | WPA3対応のルーターとデバイス | 認証サーバー(192ビットモードでは証明書も必要) | WPA3対応のデバイス |
WPA3のメリットとデメリット
WPA3にアップグレードすると、パスワードの保護が強化されるほか、公共Wi-Fiもより安全に利用できるようになるなど、ほとんどのネットワークでセキュリティを大きく向上させることができます。ただし、完全に安全なセキュリティ規格はありません。そのため、WPA3のメリットだけでなく、デメリットについても理解しておくことが大切です。
WPA3のメリット
WPA3には、Wi-Fiネットワークのパスワードや通信内容を攻撃から守るための、さまざまな機能が備わっています。
- 総当たり攻撃や辞書攻撃への対策。SAEでは、パスワードを1つ推測するたびに、ルーターとのリアルタイムのやり取りが必要です。そのため、パスワードを大量に試す自動化された攻撃には時間がかかり、現実的ではありません。
- KRACK型攻撃への対策。WPA3のDragonflyハンドシェイクDragonflyは、デバイスをだまして暗号鍵を再インストールさせるような攻撃を防ぐことができます。
- 前方秘匿性。セッションごとの鍵は毎回異なる一時的なものであるため、たとえ後になってパスワードが漏えいしても、傍受された過去の通信が読み取られることはありません。
- Enhanced Openによる暗号化。パスワードを設定しない公共ネットワークでも通信が暗号化されるため、カフェや空港、ホテルなどで第三者に通信内容を盗み見られるのを防ぎます。
- IoT機器を簡単に接続。Wi-Fi Easy Connectを使えば、画面のないスマート機器でも、QRコードをスキャンするだけでネットワークに接続できます。
WPA3のデメリット
デメリットの多くは、WPA3が過去20年間に普及してきた旧世代のWi-Fi機器と共存しなければならないことに起因します。WPA3へのアップグレードを検討している方は、次の点に注意しましょう。
- Dragonbloodの脆弱性。2019年、研究者がDragonflyハンドシェイクDragonflyに脆弱性を発見し、パスワードに関する情報が漏えいする可能性があることがわかりました。対策用のパッチはありますが、古いファームウェアを使っているルーターは、今もこのリスクにさらされています。
- 移行モードのリスク。WPA2とWPA3を併用しているネットワークでは、攻撃者がデバイスをWPA3よりも安全性の低いWPA2接続に誘導し、WPA2の弱点を悪用する可能性があります。
- 古いデバイスとの互換性。2018年以前に発売された機器の多くは、WPA3専用のネットワークには接続できません。そのため、多くの家庭では、今も移行モードでの運用が続いています。
- 導入の複雑さ。証明書や192ビットモードを使うEnterprise環境は、導入にあたって事前の準備や専門的な技術知識が必要です。小規模な組織では、対応が難しい場合があります。
- FragAttacksにさらされるリスク。2021年に明らかになった、Wi-Fiの通信を分割して送受信する仕組みに関する脆弱性は、WPA3を含むすべてのWi-Fi規格に影響します。ただし、これらの脆弱性に対応するファームウェアのアップデートは提供されています。
WPA2とWPA3、その他のWi-Fiセキュリティ規格の違いは?
WPA規格は進化するにつれて、静的な共有鍵を使う方式から、セッションごとに異なる暗号鍵を使う方式へと移行してきました。
WPA2は、共有パスワードをもとに暗号鍵を直接生成します。一方、WPA3 Personalは、4ウェイハンドシェイクの前にSAE鍵交換を行い、パスワードを確認してから暗号鍵を確立します。パスワードそのものをネットワーク上に送信することはありません。さらに、デフォルトでより強力な暗号化が使われるほか、PMFが標準で採用され、前方秘匿性も備えています。
| 規格 | 暗号化方式 | 鍵交換 | 現状 |
| WEP | 静的鍵を使ったRC4 | 共有鍵 | 廃止 |
| WPA | TKIP(RC4ベース) | 4ウェイハンドシェイク | 非推奨 |
| WPA2 | AES-CCMP | 4ウェイハンドシェイク | 現在も広く利用 ― 適切に更新すれば比較的安全 |
| WPA3 | AES-CCMP-128 | SAE (Dragonfly) | 現行規格 |
ルーターでWPA3を有効にする方法
ルーターがWPA3に対応していれば、設定は数分で完了します。一般的な手順は次のとおりです。実際のメニュー名や画面構成は、ルーターのメーカーや機種によって異なる場合があります。
1. ルーターの管理画面にログインします。ブラウザにルーターのIPアドレス(多くの場合「192.168.0.1」または「192.168.1.1」)を入力し、管理者用の認証情報を使ってログインします。
2. 無線セキュリティの設定画面を開きます。「無線」「セキュリティ」「暗号化」などの項目を探します。
3. セキュリティモードでWPA3を選択します。古いデバイスも接続する必要がある場合は、WPA2/WPA3移行モードを選択します。
4. 設定を保存して再接続します。設定が反映されるまで、デバイスは一時的にネットワークから切断されます。
ポイント: 2018年以降に製造されたルーターで、WPA3が選択肢に表示されない場合は、まずファームウェアをアップデートしましょう。メーカーによっては、新しいハードウェアではなく、アップデートによってWPA3への対応を追加しています。
デバイスがWPA3接続に対応しているか確認する方法
WPA3を利用するには、ルーターだけでなく、ルーターに接続する各デバイスもWPA3に対応している必要があります。 OSごとに確認方法を紹介します。
- Windows。コマンドプロンプトを開き、
netsh wlan show driversを実行します。「サポートされている認証の種類」に「WPA3-Personal」と表示されていれば、WPA3に対応しています。なお、対応にはWindows 10 バージョン1903以降が必要です。 - macOS。macOS 10.15(Catalina)以降でWPA3を利用できます。Optionキーを押しながらWi-Fiアイコンをクリックすると、現在の接続で使われているセキュリティの種類を確認できます。
- Linux。最近のバージョンではWPA3に対応しており、2019年以降にリリースされた多くのディストリビューションも対応しています。念のため、ターミナルで
wpa_supplicant -vを実行して確認することもできます。 - iOS。iOS 13以降を搭載したiPhoneやiPadはWPA3に対応しています。
- Android。Android 10以降でWPA3を利用できます。設定画面で、接続しているWi-Fiネットワークの詳細を開いて確認できます。
よくある質問
WPA3はWi-Fiのセキュリティをどのように強化しますか?
WPA3は、WPA2の4ウェイハンドシェイクの前に、Simultaneous Authentication of Equals (SAE)による鍵交換を行うことで、ネットワークに接続せずにパスワードを解析する攻撃に対してWPA2-PSKが抱えていた脆弱性を解消しています。さらに、前方秘匿性や保護された管理フレーム(PMF)が導入され、ネットワークのセキュリティが強化されています。
WPA2とWPA3の違いは何ですか?
WPA2とWPA3の主な違いは、鍵の交換方法にあります。WPA2では、攻撃者が4ウェイハンドシェイクを傍受してオフラインで解析できる可能性があります。一方、WPA3はSAEを用いることで、パスワードを1つ試すたびにルーターとのリアルタイムのやり取りが必要になるほか、前方秘匿性も備えています。
WPA3 PersonalとWPA3 Enterpriseの違いは何ですか?
どちらもAESで通信を暗号化する点は共通していますが、認証の方法が異なります。WPA3 Personalは、1つの共有パスワードを使ってSAEで認証するのに対し、WPA3 Enterpriseは、802.1Xと認証サーバーを通じてユーザーごとに個別の認証を行います。さらにWPA3では、192ビット暗号化と組み合わせた、証明書を使った認証方式も利用できます。
Wi-Fiに「セキュリティが弱い」と表示されるのはなぜですか?どうすれば直せますか?
「セキュリティが弱い」と表示される場合、通常はWEPやWPA、WPA2(TKIP)といった古いセキュリティプロトコルが使われています。これを解決するには、ルーターの設定画面にログインし、セキュリティモードをWPA3またはWPA2/WPA3に切り替えてから、デバイスを再接続してください。
WPA3で保護されたWi-Fiネットワークは、VPNを使うとさらに安全になりますか?
はい。WPA3とVPNは、それぞれ異なる範囲を保護するためです。WPA3がデバイスとルーターの間の通信を暗号化するのに対し、VPNはデバイスとVPNサーバーの間の通信をAES-256で暗号化します。これによって、通信内容を盗み見ようとする第三者から、オンライン上の活動を隠すのに役立ちます。
